Schweizer E-Mail-Sicherheitsreport 2026

7 von 10 Schweizer E-Mail-Domains schützen sich nicht wirksam gegen Absenderfälschung

Untersucht wurden die öffentlich sichtbaren Einstellungen von 2'459'127 .ch-Domains.

· Peter Hadorn

Absender von E-Mails lassen sich fälschen. Eine Nachricht kann dadurch so aussehen, als käme sie von einer Firma, einer Behörde oder einer bekannten Person. Das macht falsche Rechnungen, Zahlungsaufforderungen und Phishing-Links glaubwürdiger.

Das Wichtigste in Kürze

Für die Ergebnisse zum Schutz gegen Absenderfälschung bilden 1'700'148 untersuchte .ch-Domains die Basis von 100 %. Sie sind für den Empfang von E-Mails eingerichtet.

  • 1'190'194 Domains (70,01 %) schützen sich nicht wirksam gegen Absenderfälschung.
  • Nur 226'957 Domains (13,35 %) verlangen, dass E-Mails mit gefälschtem Absender abgewiesen werden.
  • Die Zahlen zeigen, ob ein Schutz veröffentlicht ist. Sie bedeuten nicht, dass eine Organisation angegriffen oder gehackt wurde.

Daten und Grafiken herunterladen.

DMARC: Wie funktioniert der Schutz vor Absenderfälschung?

DMARC verbindet die sichtbare Absenderadresse mit den Prüfungen SPF und DKIM. SPF prüft, ob ein Server für eine Domain senden darf. DKIM prüft die digitale Signatur einer Nachricht. Für DMARC muss mindestens eine dieser Prüfungen erfolgreich sein und die dabei bestätigte Domain zur sichtbaren Absenderdomain passen. Diese Zuordnung heisst Alignment.

Mit dem Wert p= legt der Domaininhaber fest, welche Behandlung er bei einer fehlgeschlagenen DMARC-Prüfung anfordert. Das erschwert den Missbrauch der eigenen Domain als Absender. Ähnlich geschriebene Domains und gefälschte Anzeigenamen werden dadurch nicht verhindert.

DMARC: Welche Schutzregeln sind eingestellt?

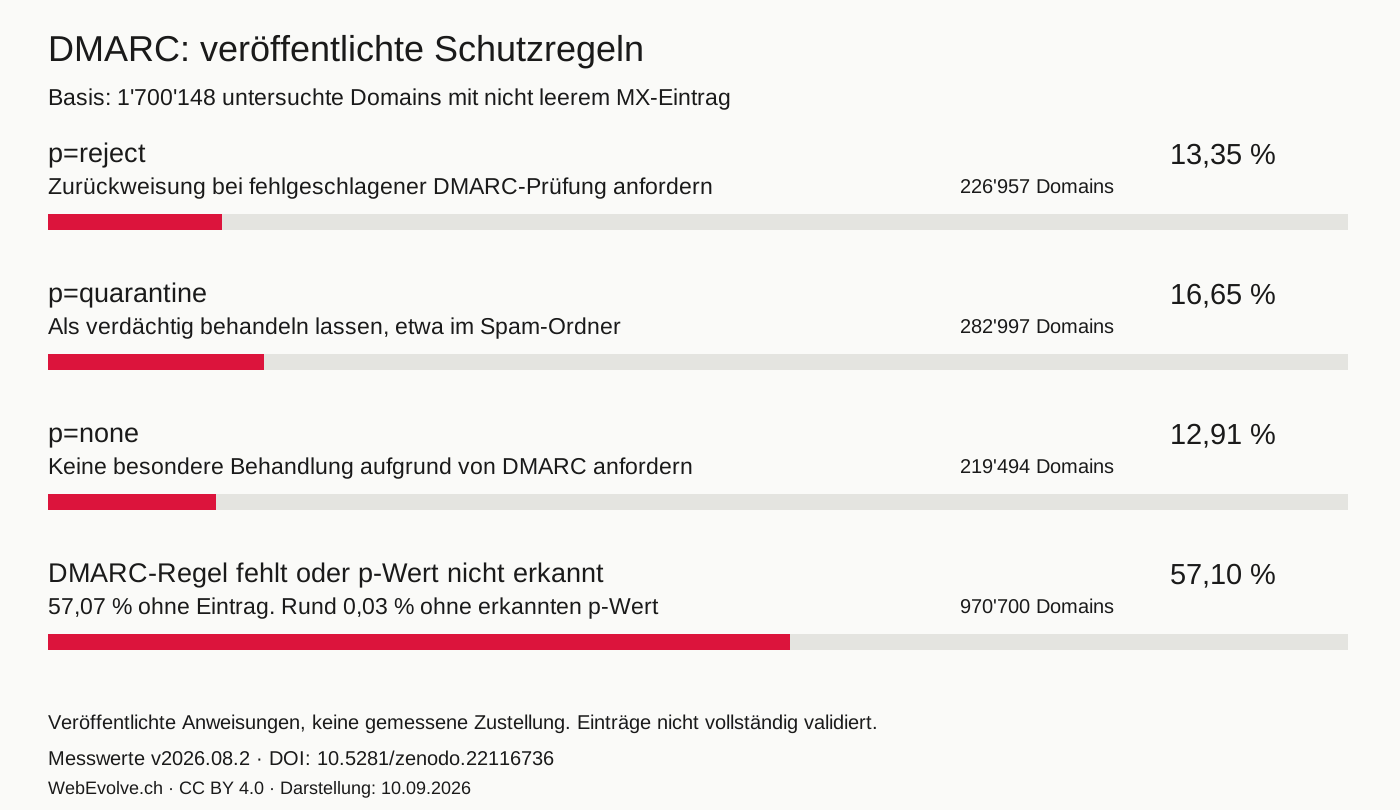
p=reject fordert die Zurückweisung an. Das wurde bei 13,35 % der untersuchten E-Mail-Domains erkannt. p=quarantine fordert eine Behandlung als verdächtig an, etwa durch Verschieben in den Spam-Ordner. Diesen Wert veröffentlichen 16,65 %.

p=none fordert keine besondere Behandlung aufgrund von DMARC an. Das betrifft 12,91 %. Andere Spamfilter können trotzdem greifen. Bei 57,07 % wurde kein DMARC-Eintrag gefunden. Bei weiteren rund 0,03 % fehlte der Wert p= oder sein Inhalt wurde nicht erkannt. Zusammen sind das 57,10 %.

DMARC: veröffentlichte Schutzregeln

Basis: 1'700'148 untersuchte Domains mit MX-Eintrag. Jeder volle Balken entspricht 100 %.

p=rejectZurückweisung bei fehlgeschlagener DMARC-Prüfung anfordern226'957 Domains13,35 %
p=quarantineAls verdächtig behandeln lassen, etwa im Spam-Ordner282'997 Domains16,65 %
p=noneKeine besondere Behandlung aufgrund von DMARC anfordern219'494 Domains12,91 %
DMARC-Regel fehlt oder p-Wert nicht erkannt57,07 % ohne Eintrag. Rund 0,03 % ohne erkannten p-Wert970'700 Domains57,10 %

Veröffentlichte Anweisungen, keine gemessene Zustellung. Einträge nicht vollständig validiert.

Grafik herunterladen (PNG) · Vektorgrafik (SVG)
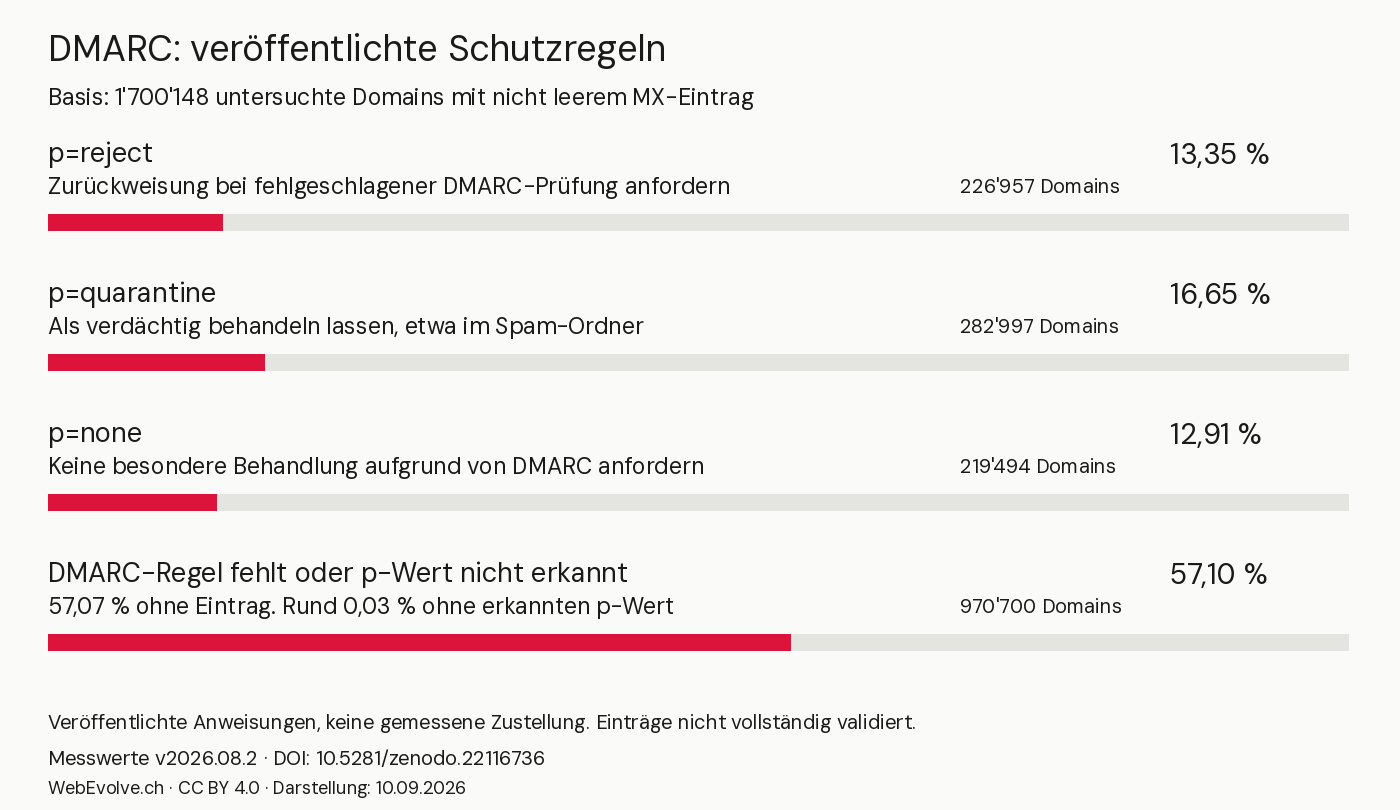
Die 57,10 % ohne erkannte Schutzregel und die 12,91 % mit p=none ergeben zusammen 70,01 %. Die Methodik beschreibt, welche Angaben der Scanner erfasst und wo seine Grenzen liegen.

Was wurde untersucht?

2'459'127
untersuchte .ch-Domains
2'316'512
ausgewertet (94,2 % der gesamten Domainliste)
142'615
nicht auswertbar (5,8 % der gesamten Domainliste)
1'700'148
für E-Mail-Empfang eingerichtet (73,39 % der ausgewerteten Domains)

Quelle ist die .ch-Zonendatei von SWITCH. Domains ohne auswertbare Antwort gelten als nicht gemessen. Sie werden nicht als ungeschützt gezählt und sind aus den Ergebnissen ausgeschlossen. Wenn nichts anderes angegeben ist, beziehen sich die Werte für SPF, DKIM und DMARC auf die 1'700'148 Domains, die ausdrücklich für den E-Mail-Empfang eingerichtet sind.

Detaillierte Tabelle anzeigen
Zu jeder Kennzahl stehen die Anzahl der Domains, die Vergleichsbasis und die Grenzen der Messung.
MesswertErgebnisAnzahlVergleichsbasisUntersuchte GruppeWas die Zahl aussagt
Kein Schutz gegen gefälschte Absender70,01 %1'190'1941'700'148für E-Mail-Empfang eingerichtetKeine erkannte unterstützte Regel oder eine Regel ohne Aufforderung zum Aussortieren oder Abweisen.
DMARC p=reject: Zurückweisung anfordern13,35 %226'9571'700'148für E-Mail-Empfang eingerichtetVeröffentlichte Aufforderung zum Abweisen. Die tatsächliche Zustellung wurde nicht getestet.
SPF-Eintrag vorhanden: erlaubte Absender-Server benannt86,75 %1'474'9061'700'148für E-Mail-Empfang eingerichtetEintrag gefunden. Verweise auf weitere SPF-Listen wurden nicht vollständig geprüft.
DKIM-Selektor gefunden: öffentlicher Prüfschlüssel auffindbar20,15 %342'5081'700'148für E-Mail-Empfang eingerichtetBekannte Suchnamen geprüft. Weitere DKIM-Einträge können unentdeckt bleiben.
DNSSEC: DS-Eintrag zur Absicherung der Domainangaben53,84 %1'247'3132'316'512ausgewertetGemessen wurde nur, ob der Eintrag vorhanden ist. Die Funktion von DNSSEC und DANE wurde nicht geprüft.

SPF und DKIM: Versandberechtigung und digitale Signatur

SPF ist eine Liste der Server, die für eine Domain E-Mails versenden dürfen. Die Liste kann alle anderen Server ausdrücklich ausschliessen oder als vermutlich nicht berechtigt kennzeichnen. -all ergibt für andere Server Fail, ~all ergibt Softfail. Diese Werte sind Ergebnisse der SPF-Prüfung, keine Garantie für eine Zurückweisung durch den Empfänger. SPF allein schützt die für Leser sichtbare Absenderadresse jedoch nicht vollständig. Verweise auf weitere SPF-Listen wurden nicht vollständig geprüft.

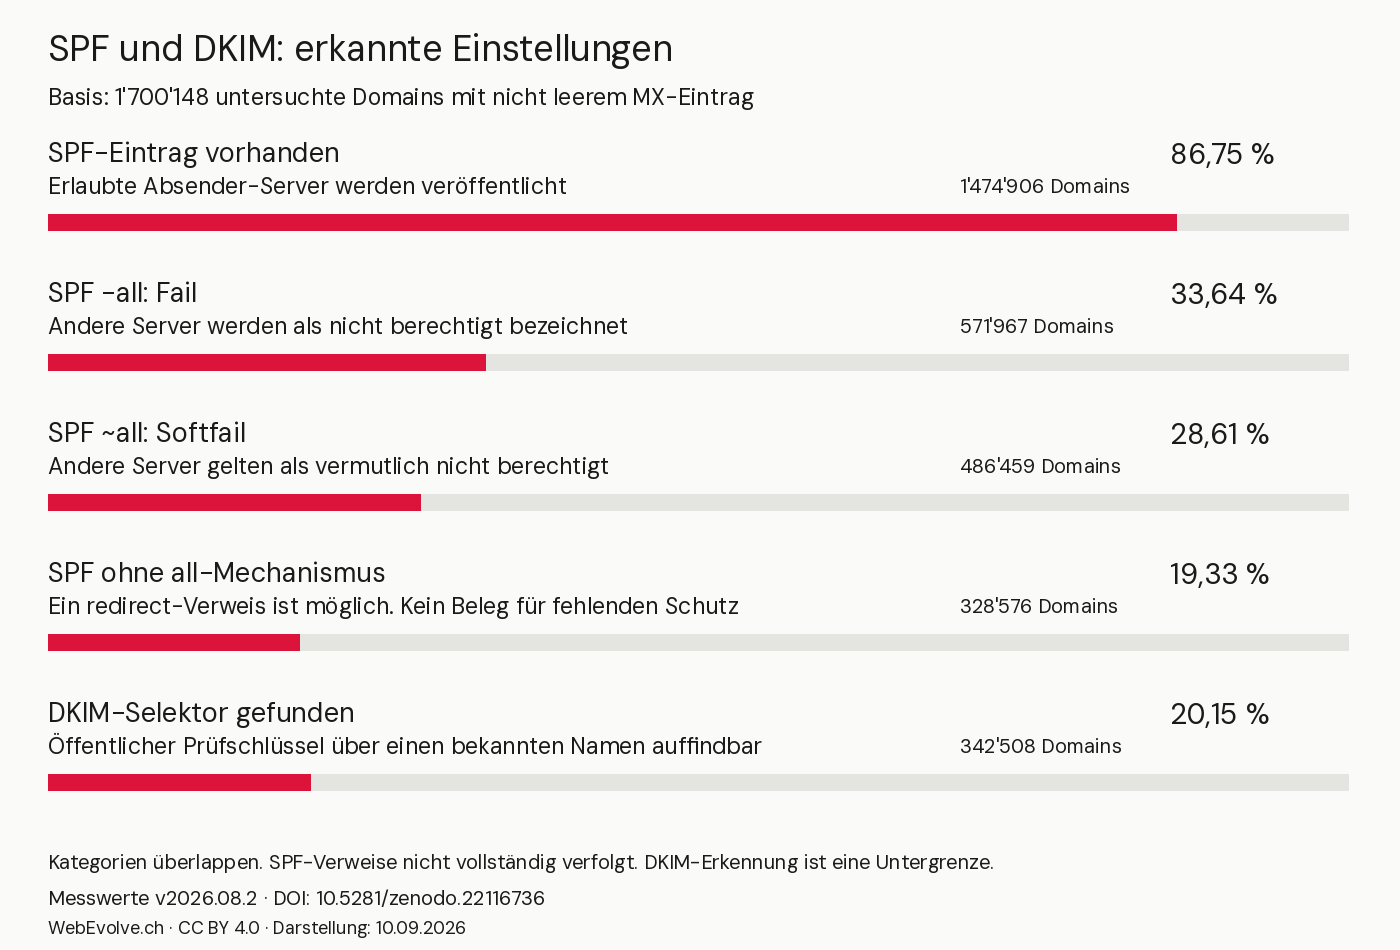
Bei 19,33 % wurde kein all-Mechanismus erkannt. Das bedeutet nicht automatisch, dass die Einstellung fehlerhaft ist: redirect= kann auf die SPF-Regel einer anderen Domain verweisen. Fehlen sowohl all als auch redirect= und passt kein anderer Mechanismus, lautet das Ergebnis Neutral. SPF bestätigt dann weder eine Berechtigung noch eine fehlende Berechtigung.

DKIM ist eine digitale Unterschrift für E-Mails. Sie hilft dem Empfänger zu prüfen, welche Domain eine Nachricht unterschrieben hat und ob die signierten Inhalte unverändert sind. Für die Suche nach einem DKIM-Schlüssel braucht man einen Namen, den sogenannten Selektor. Der Scanner hat bekannte Selektoren von Mailanbietern abgefragt. Bei 20,15 % der untersuchten E-Mail-Domains wurde ein solcher Eintrag gefunden. Da diese Suche nicht alle möglichen Selektoren erfasst, kann der tatsächliche Anteil höher sein.

SPF und DKIM: erkannte Einstellungen

Basis: 1'700'148 untersuchte Domains mit MX-Eintrag. Jeder volle Balken entspricht 100 %.

SPF-Eintrag vorhandenErlaubte Absender-Server werden veröffentlicht1'474'906 Domains86,75 %
SPF -all: FailAndere Server werden als nicht berechtigt bezeichnet571'967 Domains33,64 %
SPF ~all: SoftfailAndere Server gelten als vermutlich nicht berechtigt486'459 Domains28,61 %
SPF ohne all-MechanismusEin redirect-Verweis ist möglich. Kein Beleg für fehlenden Schutz328'576 Domains19,33 %
DKIM-Selektor gefundenÖffentlicher Prüfschlüssel über einen bekannten Namen auffindbar342'508 Domains20,15 %

Kategorien überlappen. SPF-Verweise nicht vollständig verfolgt. DKIM-Erkennung ist eine Untergrenze.

Grafik herunterladen (PNG) · Vektorgrafik (SVG)
Technische Details zur DKIM-Suche

Die beiden weiteren Zahlen beschreiben Details der gefundenen DKIM-Einträge. Ihre Basis sind die Domains mit erkanntem Selektor. Bei 31,65 % wurde ein kurzer Schlüsselwert gespeichert. Daraus lässt sich keine Schwachstelle ableiten. Die Längenprüfung unterscheidet nicht zwischen den Schlüsselverfahren RSA und Ed25519, bei dem auch kurze Werte gültig sein können. Bei 7,44 % war ein Testkennzeichen gesetzt. Es belegt nicht, dass tatsächlich ein Test lief.

MX: Welche Mailanbieter sind erkennbar?

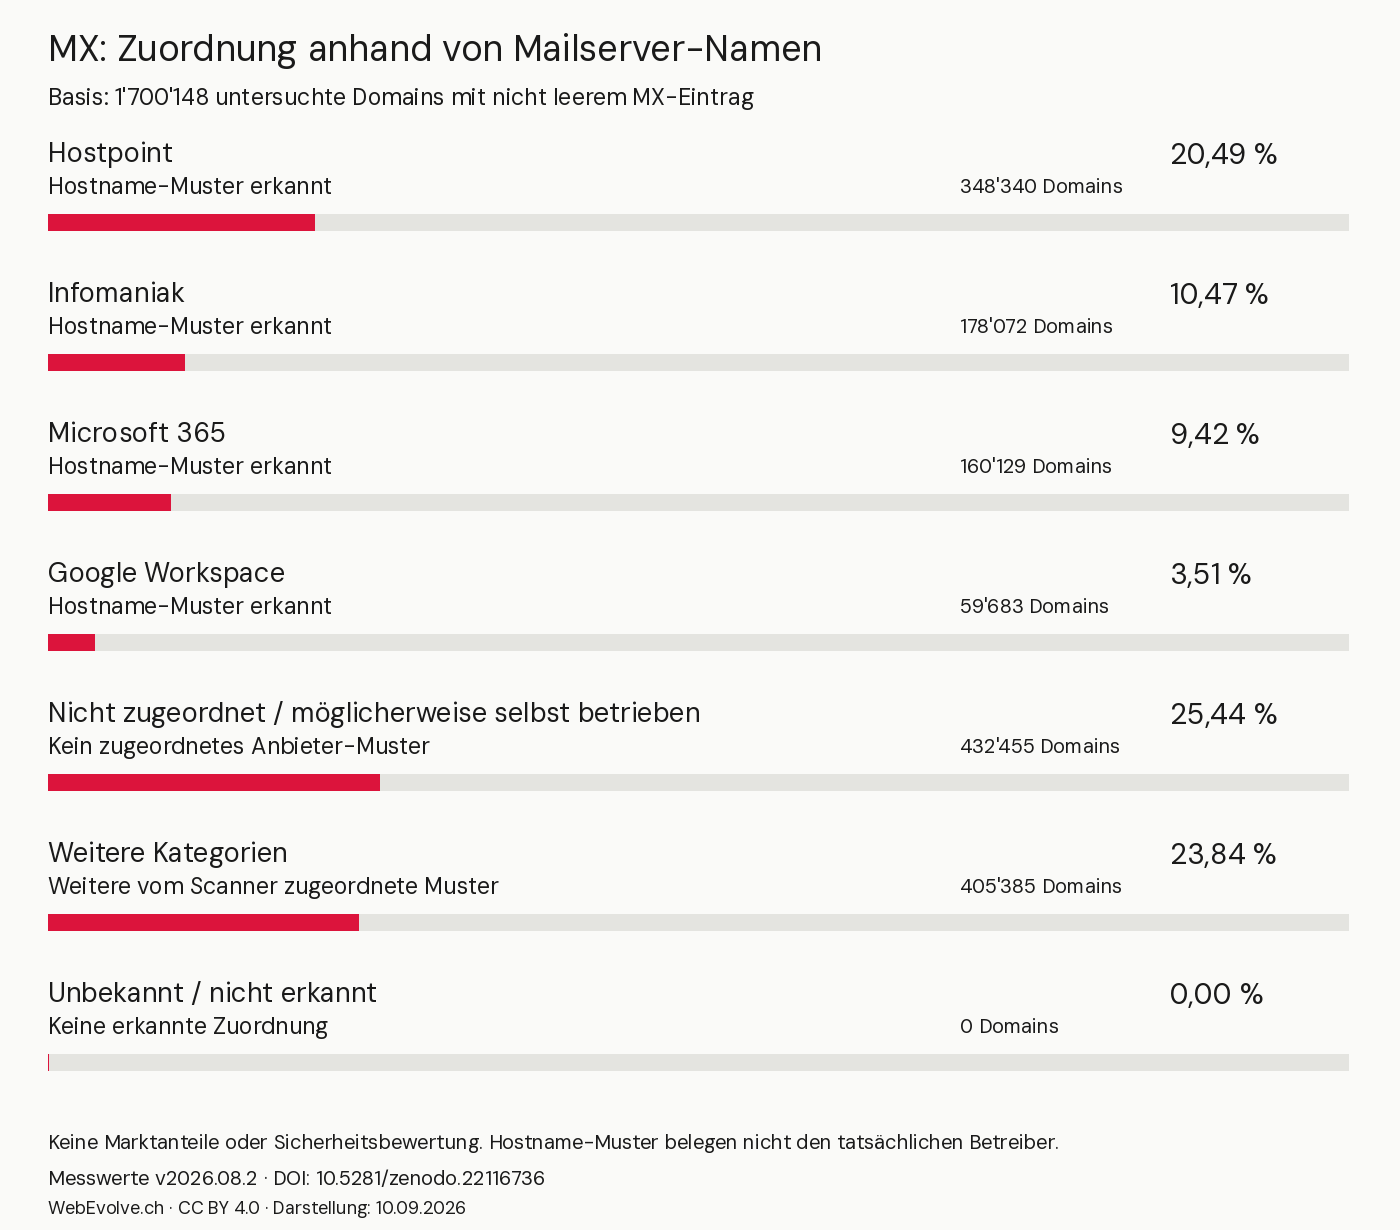
Die Zuordnung beruht auf erkennbaren Mustern in den Namen der Mailserver. Sie zeigt weder exakte Marktanteile noch die Sicherheit eines Anbieters. Aus ihr lässt sich auch nicht zuverlässig ableiten, wer einen Mailserver tatsächlich betreibt.

MX: Zuordnung anhand von Mailserver-Namen

Basis: 1'700'148 untersuchte Domains mit MX-Eintrag. Jeder volle Balken entspricht 100 %.

HostpointHostname-Muster erkannt348'340 Domains20,49 %
InfomaniakHostname-Muster erkannt178'072 Domains10,47 %
Microsoft 365Hostname-Muster erkannt160'129 Domains9,42 %
Google WorkspaceHostname-Muster erkannt59'683 Domains3,51 %
Nicht zugeordnet / möglicherweise selbst betriebenKein zugeordnetes Anbieter-Muster432'455 Domains25,44 %
Weitere KategorienWeitere vom Scanner zugeordnete Muster405'385 Domains23,84 %
Unbekannt / nicht erkanntKeine erkannte Zuordnung0 Domains0,00 %

Keine Marktanteile oder Sicherheitsbewertung. Hostname-Muster belegen nicht den tatsächlichen Betreiber.

Grafik herunterladen (PNG) · Vektorgrafik (SVG)

Detaillierte Tabelle anzeigen
Zuordnung nach erkennbaren Mustern im Namen des Mailservers. Jede Zeile bezieht sich auf Domains mit MX-Eintrag.
Erkannter MailanbieterAnzahlAnteilVergleichsbasisUntersuchte GruppeWas die Zahl aussagt
Nicht zugeordnet / möglicherweise selbst betrieben432'45525,44 %1'700'148für E-Mail-Empfang eingerichtetZuordnung anhand des Mailserver-Namens. Keine Marktanteils- oder Sicherheitsbewertung und kein sicherer Nachweis des tatsächlichen Betreibers.
Unbekannt / nicht erkannt405'38523,84 %1'700'148für E-Mail-Empfang eingerichtetZuordnung anhand des Mailserver-Namens. Keine Marktanteils- oder Sicherheitsbewertung und kein sicherer Nachweis des tatsächlichen Betreibers.
Hostpoint348'34020,49 %1'700'148für E-Mail-Empfang eingerichtetZuordnung anhand des Mailserver-Namens. Keine Marktanteils- oder Sicherheitsbewertung und kein sicherer Nachweis des tatsächlichen Betreibers.
Infomaniak178'07210,47 %1'700'148für E-Mail-Empfang eingerichtetZuordnung anhand des Mailserver-Namens. Keine Marktanteils- oder Sicherheitsbewertung und kein sicherer Nachweis des tatsächlichen Betreibers.
Microsoft 365160'1299,42 %1'700'148für E-Mail-Empfang eingerichtetZuordnung anhand des Mailserver-Namens. Keine Marktanteils- oder Sicherheitsbewertung und kein sicherer Nachweis des tatsächlichen Betreibers.
Google Workspace59'6833,51 %1'700'148für E-Mail-Empfang eingerichtetZuordnung anhand des Mailserver-Namens. Keine Marktanteils- oder Sicherheitsbewertung und kein sicherer Nachweis des tatsächlichen Betreibers.
Weitere Kategorien116'0846,83 %1'700'148für E-Mail-Empfang eingerichtetZuordnung anhand des Mailserver-Namens. Keine Marktanteils- oder Sicherheitsbewertung und kein sicherer Nachweis des tatsächlichen Betreibers.

DNSSEC und Transport: Welche Einträge sind vorhanden?

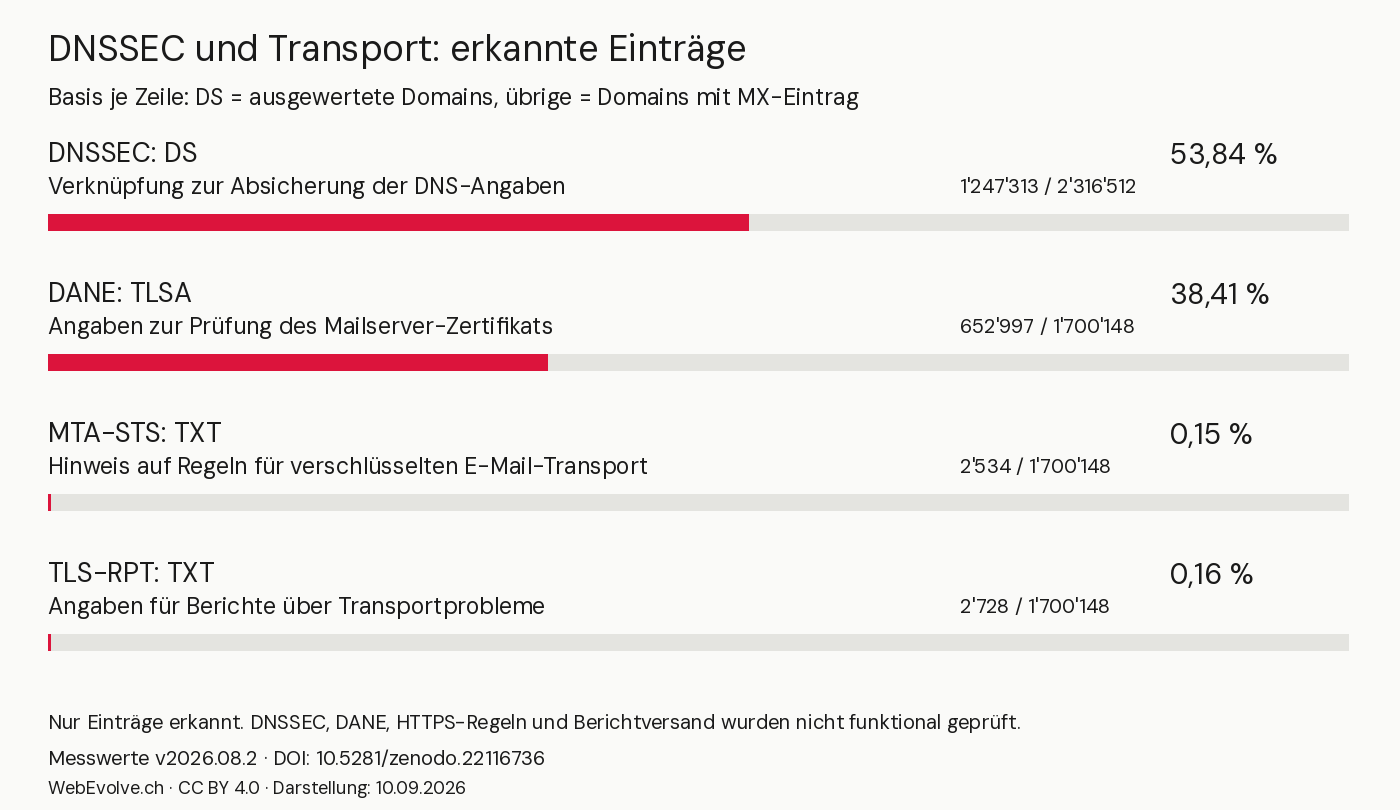
Weitere Einträge betreffen die Absicherung von Domainangaben, Zertifikate und die Verschlüsselung beim E-Mail-Versand. Andere kündigen Fehlerberichte an oder verweisen auf ein Absenderlogo. Die Tabelle zeigt, ob solche Angaben vorhanden waren. Ob die zugehörigen Schutzmechanismen funktionieren, Zertifikate gültig sind, Logos angezeigt oder Berichte versendet werden, wurde nicht geprüft.

DNSSEC und Transport: erkannte Einträge

Basis für DS: 2'316'512 ausgewertete Domains. Für die übrigen Werte: 1'700'148 Domains mit MX-Eintrag. Jeder volle Balken entspricht 100 % der jeweiligen Gruppe.

DNSSEC: DSVerknüpfung zur Absicherung der DNS-Angaben1'247'313 von 2'316'512 Domains53,84 %
DANE: TLSAAngaben zur Prüfung des Mailserver-Zertifikats652'997 von 1'700'148 Domains38,41 %
MTA-STS: TXTHinweis auf Regeln für verschlüsselten E-Mail-Transport2'534 von 1'700'148 Domains0,15 %
TLS-RPT: TXTAngaben für Berichte über Transportprobleme2'728 von 1'700'148 Domains0,16 %

Nur Einträge erkannt. DNSSEC, DANE, HTTPS-Regeln und Berichtversand wurden nicht funktional geprüft.

Grafik herunterladen (PNG) · Vektorgrafik (SVG)

Detaillierte Tabelle anzeigen
Zu jeder Kennzahl stehen die Anzahl der Domains, die Vergleichsbasis und die Grenzen der Messung.
DNS-EintragErgebnisAnzahlVergleichsbasisUntersuchte GruppeWas die Zahl aussagt
DNSSEC: DS-Eintrag zur Absicherung der Domainangaben53,84 %1'247'3132'316'512ausgewertetGemessen wurde nur, ob der Eintrag vorhanden ist. Die Funktion von DNSSEC und DANE wurde nicht geprüft.
DANE: TLSA-Eintrag zur Prüfung des Mailserver-Zertifikats38,41 %652'9971'700'148für E-Mail-Empfang eingerichtetGemessen wurde nur, ob der Eintrag vorhanden ist. Die Funktion von DNSSEC und DANE wurde nicht geprüft.
MTA-STS: DNS-Hinweis auf Regeln für verschlüsselten Transport0,15 %2'5341'700'148für E-Mail-Empfang eingerichtetEintrag gefunden. Die zugehörige Funktion wurde nicht getestet.
TLS-RPT: DNS-Eintrag für Berichte über Transportprobleme0,16 %2'7281'700'148für E-Mail-Empfang eingerichtetEintrag gefunden. Die zugehörige Funktion wurde nicht getestet.
BIMI: DNS-Verweis auf ein Absenderlogo0,08 %1'3121'700'148für E-Mail-Empfang eingerichtetEintrag gefunden. Die zugehörige Funktion wurde nicht getestet.
CAA: erlaubte Zertifikatsaussteller festgelegt1,50 %25'4911'700'148für E-Mail-Empfang eingerichtetEintrag gefunden. Die zugehörige Funktion wurde nicht getestet.

Was dieser Report nicht misst

  • Ob eine konkrete E-Mail ankommt oder im Spam-Ordner landet.
  • Ob es Angriffe, gestohlene Daten oder gehackte Postfächer gab.
  • Wie sicher oder vertrauenswürdig einzelne Organisationen und Mailanbieter sind.
  • Ob sich fehlerhafte Verweise auf Mailserver für einen Angriff ausnutzen lassen.

So wurde gemessen

Der Report untersucht öffentlich sichtbare Einstellungen von .ch-Domains. Der Scanner hat dafür ausschliesslich das öffentliche Verzeichnis des Internets abgefragt. Er hat keine E-Mails versendet, keine Postfächer geöffnet und keine Unternehmen bewertet.

Gemessen wurde vom 21. bis 23. August 2026. Grundlage war eine feste Liste der .ch-Domains vom 12. April 2026. Domains, die danach neu registriert wurden, sind nicht vollständig enthalten.

142'615 Domains lieferten keine auswertbare Antwort. Sie wurden nicht als ungeschützt gezählt und sind in den inhaltlichen Ergebnissen nicht enthalten. Diese Domains können sich von den ausgewerteten unterscheiden. Die Ergebnisse lassen sich deshalb nicht einfach auf sie übertragen.

Der Scanner erkennt bestimmte veröffentlichte Angaben in DMARC-Einträgen. Er prüft die Einträge nicht vollständig auf ihre Gültigkeit. Bei mehreren Einträgen kann er den ersten auswählen. Auch werden nicht alle fehlerhaften oder mehrfach vorhandenen Angaben verworfen. Die ausgewiesenen Anteile gelten deshalb für genau diese Erkennungsmethode.

Eine Regel, die nur für einen Teil der E-Mails gilt, ist kein Beleg für vollständigen Schutz. Die Einstellung p=none zeigt zudem nicht, ob Berichte eingerichtet oder tatsächlich ausgewertet werden.

Die wichtigsten Begriffe in einfachen Worten

  • DNS: das öffentliche Verzeichnis mit technischen Angaben zu einer Domain.
  • MX: zeigt, dass eine Domain ausdrücklich für den Empfang von E-Mails eingerichtet ist.
  • SPF: nennt die Server, die im Namen einer Domain E-Mails versenden dürfen.
  • DKIM: versieht ausgehende E-Mails mit einer digitalen Signatur.
  • DMARC: legt fest, was mit einer E-Mail geschehen soll, wenn ihr Absender nicht bestätigt werden kann.
DatenquelleSWITCH .ch-Zonendatei (2026-04-12)
Messzeitraum
MethodeAusschliesslich Abfragen über öffentliche DNS-Dienste. Es gab keine Verbindungen zu Websites oder Mailservern, keine Anmeldung und keinen Versand von E-Mails.
Verwendete DNS-Dienste1.1.1.1, 8.8.8.8, 9.9.9.9, 1.0.0.1, 8.8.4.4
Code und Methodikswiss-email-security-report
ÖffentlichAggregierte Kennzahlen, Grafiken, Code und Prüfnachweise.
Nicht öffentlichDomainbezogene Rohdaten.

Grenzen der Analyse

  • Die Suche nach DKIM-Bezeichnungen ist nicht vollständig. Die ausgewiesene Zahl ist deshalb eine Untergrenze.
  • Die Bewertung der Schlüssel beruht nur auf ihrer kodierten Länge. Sie ist keine kryptografische Sicherheitsprüfung.
  • Verweise in SPF-Einträgen werden nicht vollständig weiterverfolgt.
  • Bei MTA-STS wurde nur geprüft, ob ein DNS-Eintrag vorhanden ist. Die Regel auf der zugehörigen Website wurde nicht abgerufen.
  • Die Ergebnisse sind zusammengefasst und treffen keine Aussage über einzelne Organisationen.

Korrekturen und methodische Fragen: 

Zitieren

Hadorn, P. (2026). Schweizer E-Mail-Sicherheitsreport 2026. WebEvolve.ch.
https://webevolve.ch/studien/schweizer-e-mail-sicherheitsreport/
Archivierter Datensatz (v2026.08.2), DOI: 10.5281/zenodo.22116736

Daten und Grafiken herunterladen

Hier finden Sie die zusammengefassten Ergebnisse und die Grafiken zur freien Weiterverwendung. Veröffentlicht werden nur Gesamtzahlen und Prozentwerte, keine Domainlisten oder Ergebnisse einzelner Domains.

Daten herunterladen (CSV)
Daten herunterladen (JSON)

Quellcode und Methodik auf GitHub
Datensatz auf Zenodo

Sie dürfen die Daten und Grafiken unter CC BY 4.0 verwenden. Bitte nennen Sie Peter Hadorn / WebEvolve als Quelle, verlinken Sie diese Studie und kennzeichnen Sie Änderungen.

Grafiken zu den Ergebnissen

Die Grafiken stehen direkt in den jeweiligen Kapiteln. Dort können Sie jede Grafik als PNG oder SVG herunterladen.

Korrekturen und Fragen

Ist Ihnen ein Fehler aufgefallen? Schreiben Sie an hallo@webevolve.ch.

Nennen Sie die betroffene Zahl oder Datei und beschreiben Sie die Abweichung mit überprüfbaren Belegen. Wir prüfen Hinweise und dokumentieren bestätigte Korrekturen. Geänderte Messwerte erscheinen als neue Version. Frühere Veröffentlichungen bleiben zugänglich und zitierbar. Die bei Zenodo archivierten Dateien werden nicht stillschweigend ersetzt.

Bitte veröffentlichen Sie keine domainbezogenen Rohdaten. Anfragen zu einzelnen Domains beantworten wir nur, soweit Datenschutz und Quellenvereinbarungen dies erlauben.

Die Präzisierungen vom 6. September 2026 betreffen die Grenzen der DMARC-, DKIM- und DNSSEC-Auswertung. Die Messwerte und das veröffentlichte Archiv bleiben unverändert.

Methodische Präzisierungen und Scanner-Korrekturen (Englisch)

Häufige Fragen

Wie viele .ch-Domains schützen sich nicht wirksam gegen Absenderfälschung?

70,01 % der untersuchten .ch-Domains mit E-Mail-Empfang schützen sich nicht wirksam gegen Absenderfälschung. 57,07 % haben keinen erkannten DMARC-Eintrag. Bei rund 0,03 % fehlt ein erkannter p-Wert. Weitere 12,91 % veröffentlichen p=none, also keine Aufforderung zum Aussortieren oder Abweisen. 70,01 % (1'190'194 Domains / 1'700'148).

Bedeutet das, dass diese Domains angegriffen wurden?

Nein. Der Report misst öffentlich sichtbare Einstellungen. Er weist weder einen Angriff noch ein gehacktes Postfach nach.

Welche Schutzregeln gibt es?

Die Einstellung p=none verlangt weder Aussortieren noch Abweisen. Sie kann zur Beobachtung genutzt werden. Ob Berichte eingerichtet oder gelesen werden, wurde nicht geprüft. Mit p=quarantine sollen verdächtige Nachrichten in den Spam-Ordner verschoben werden. Mit p=reject sollen sie abgewiesen werden. Ob der Empfänger diese Anweisung im Einzelfall befolgt, wurde nicht geprüft.

Reicht SPF allein als Schutz?

Nein. SPF allein deckt nicht alle Arten des Missbrauchs ab.

Wie wurden die Domains untersucht?

Die Domains wurden ausschliesslich über öffentliche DNS-Dienste abgefragt. Es wurden keine E-Mails versendet und keine Mailserver direkt kontaktiert.

Warum konnten einige Domains nicht ausgewertet werden?

Sie lieferten während der Messung keine auswertbare DNS-Antwort. Deshalb wurden sie nicht als ungeschützt gezählt und aus den inhaltlichen Ergebnissen ausgeschlossen. 142'615 Domains / 2'459'127.

Erfasst die Suche alle Domains mit DKIM?

Nein. Die Suche verwendet bekannte Bezeichnungen von Mailanbietern. Eigene oder unbekannte Bezeichnungen können fehlen. Die ausgewiesene Zahl ist deshalb eine Untergrenze.

Wurde die Zustellung von E-Mails getestet?

Nein. Es wurden keine E-Mails versendet und keine Postfächer untersucht.

Welche Daten sind öffentlich?

Veröffentlicht sind die zusammengefassten Kennzahlen, Grafiken, der Programmcode und die Prüfnachweise. Ergebnisse für einzelne Domains bleiben privat.

Wie zitiere ich den Report?

Hadorn, P. (2026). Schweizer E-Mail-Sicherheitsreport 2026. WebEvolve.ch.

Sichern Sie Ihre E-Mail-Domain.

Wir besprechen Ihre aktuelle Situation und klären, welche Schritte für Ihre Firma sinnvoll sind.

Beratung vereinbaren