I punti essenziali
Per i risultati sulla falsificazione del mittente, 1'700'148 domini .ch esaminati costituiscono la base del 100%. Sono configurati per ricevere e-mail.
- 1'190'194 domini (70,01%) non si proteggono efficacemente dalla falsificazione del mittente.
- Solo 226'957 domini (13,35%) richiedono che le e-mail con un indirizzo del mittente falsificato siano rifiutate.
- I dati indicano se è pubblicata una protezione. Non dimostrano che un’organizzazione abbia subito un attacco o un accesso abusivo.
DMARC: come funziona la protezione dalla falsificazione del mittente?
DMARC collega l’indirizzo del mittente visibile alle verifiche SPF e DKIM. SPF controlla se un server può inviare messaggi per un dominio. DKIM controlla la firma digitale del messaggio. Per superare DMARC, almeno una delle due verifiche deve riuscire. Il dominio così autenticato deve corrispondere al dominio del mittente visibile secondo le regole di allineamento. Questa corrispondenza si chiama allineamento.
Con il valore p=, il titolare del dominio richiede un trattamento specifico quando la verifica DMARC fallisce. Questo ostacola l’uso fraudolento del proprio dominio come mittente. Non impedisce l’uso di domini simili o di nomi visualizzati falsificati.
DMARC: quali regole di protezione sono pubblicate?
p=reject richiede il rifiuto del messaggio. È stato rilevato nel 13,35% dei domini e-mail esaminati. p=quarantine richiede di trattare il messaggio come sospetto, ad esempio spostandolo nello spam. Questo valore è pubblicato dal 16,65%.
p=none non richiede trattamenti particolari in base a DMARC. Riguarda il 12,91%. Altri filtri antispam possono comunque intervenire. Nel 57,07% non è stato trovato alcun record DMARC. Per un ulteriore 0,03% circa, il valore p= era assente o il suo contenuto non è stato riconosciuto. Insieme, questi gruppi rappresentano il 57,10%.
Base: 1'700'148 domini esaminati con un record MX non vuoto. Ogni barra completa rappresenta il 100%.
Richieste pubblicate, non consegna misurata. Validità dei record non verificata completamente.
Scarica il grafico (PNG) · Grafico vettoriale (SVG)
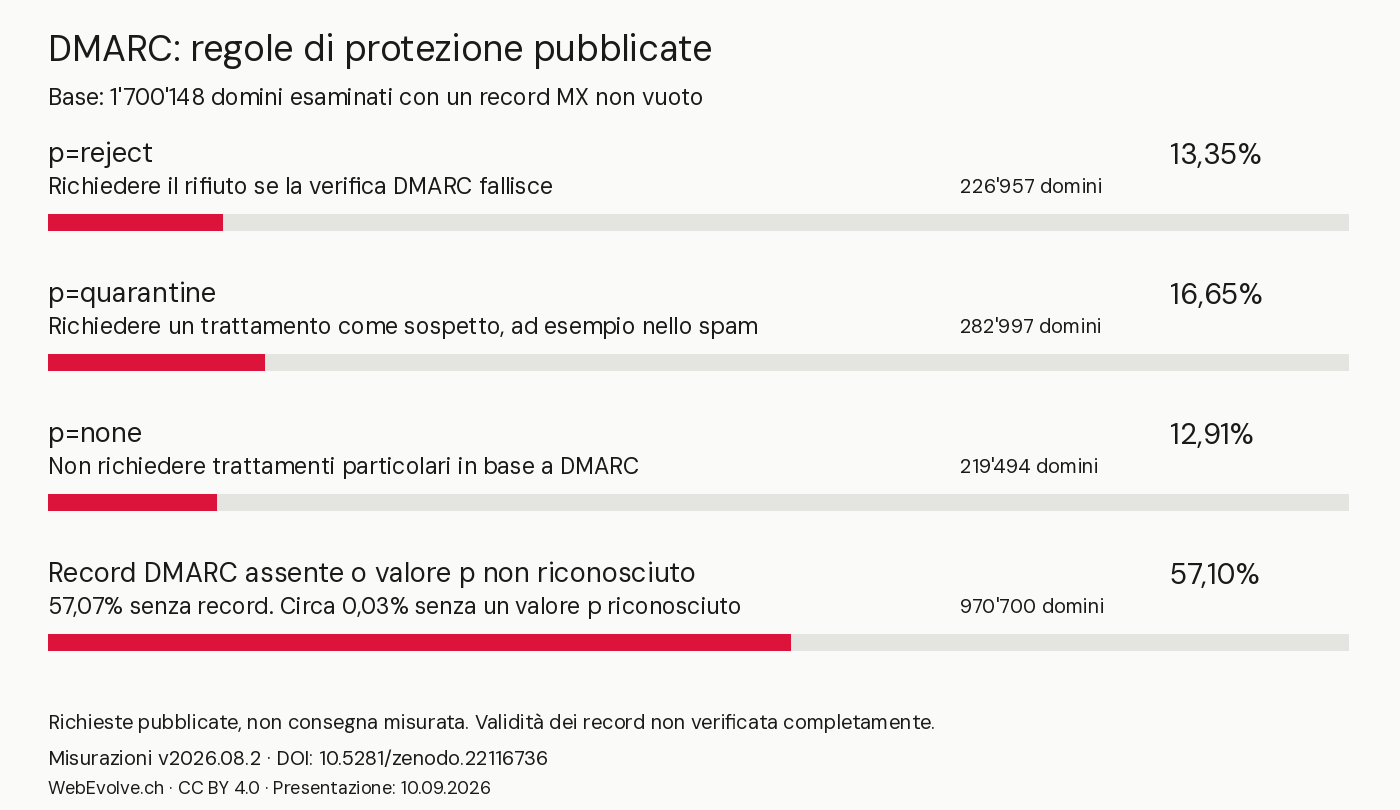
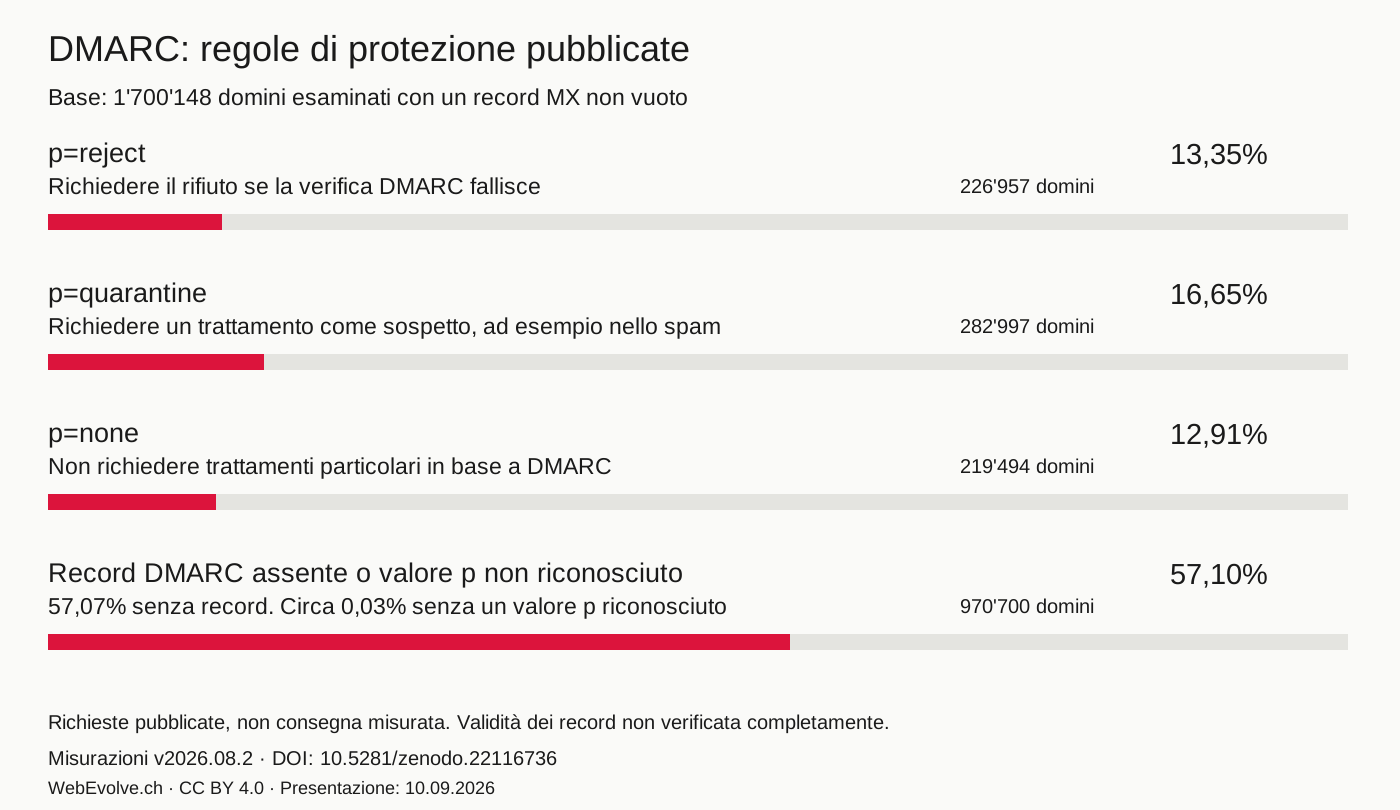
Il 57,10% senza una regola di protezione riconosciuta e il 12,91% con p=none danno un totale del 70,01%. La metodologia spiega quali informazioni rileva lo scanner e i limiti della misurazione.
Che cosa abbiamo esaminato?
Fonte: file di zona .ch di SWITCH. I domini senza una risposta analizzabile sono classificati come non misurati, non come non protetti, ed esclusi dai risultati. Se non diversamente indicato, i valori SPF, DKIM e DMARC si riferiscono ai domini con MX.
Mostra la tabella dettagliata
| Misura | Risultato | Numero di domini | Base di confronto | Gruppo esaminato | Cosa indica il dato |
|---|---|---|---|---|---|
| Nessuna protezione efficace contro i mittenti falsificati | 70,01% | 1'190'194 | 1'700'148 | configurati per ricevere e-mail | Nessuna regola supportata rilevata, oppure una regola che non richiede né isolamento né rifiuto. |
| p=reject: Richiedere il rifiuto se la verifica DMARC fallisce | 13,35% | 226'957 | 1'700'148 | configurati per ricevere e-mail | Richiesta pubblicata di rifiutare i messaggi. La consegna effettiva non è stata verificata. |
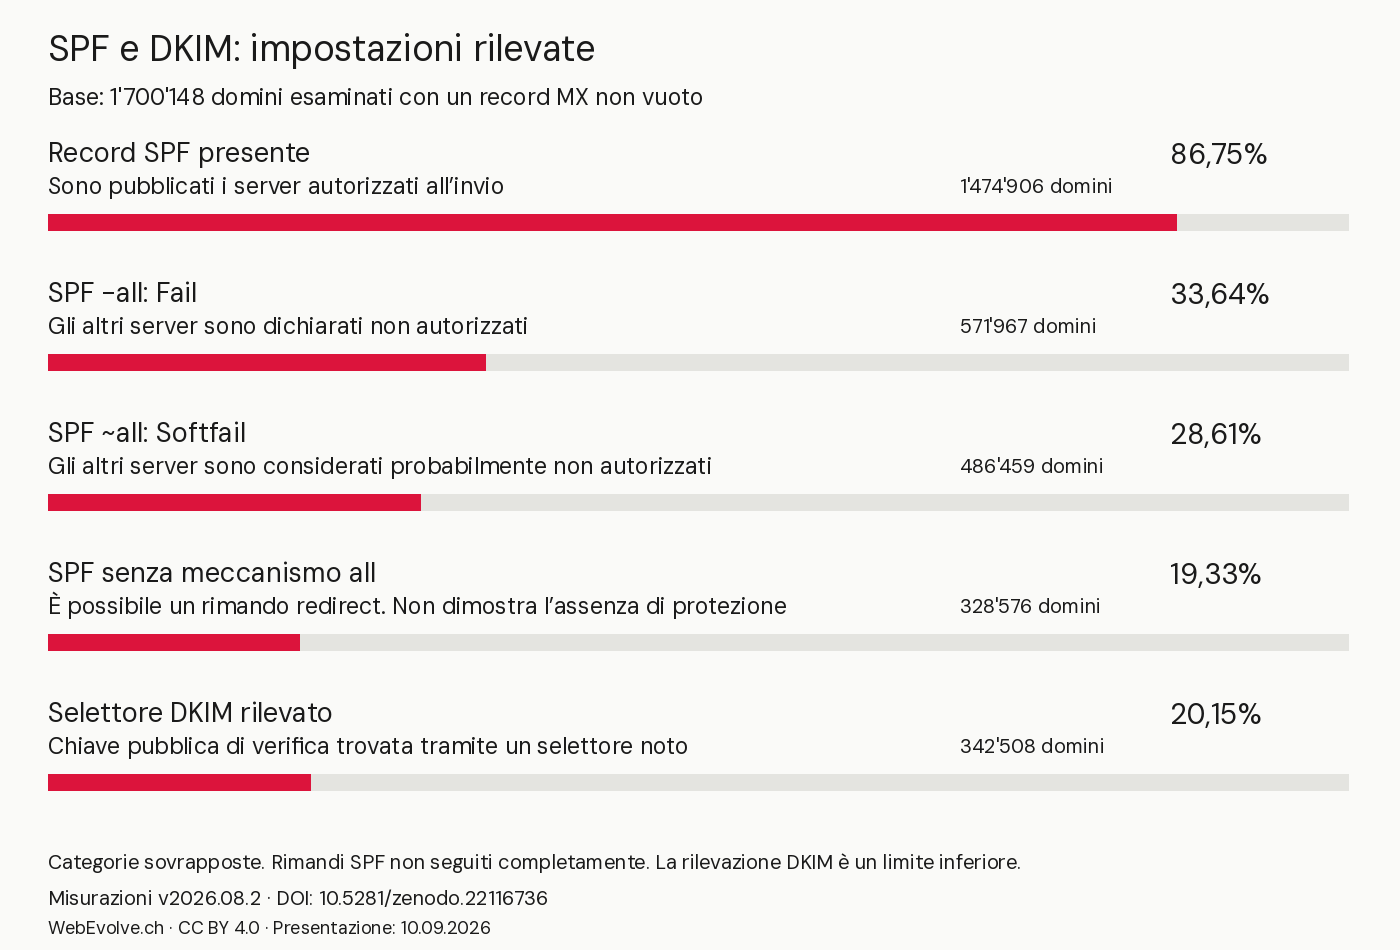
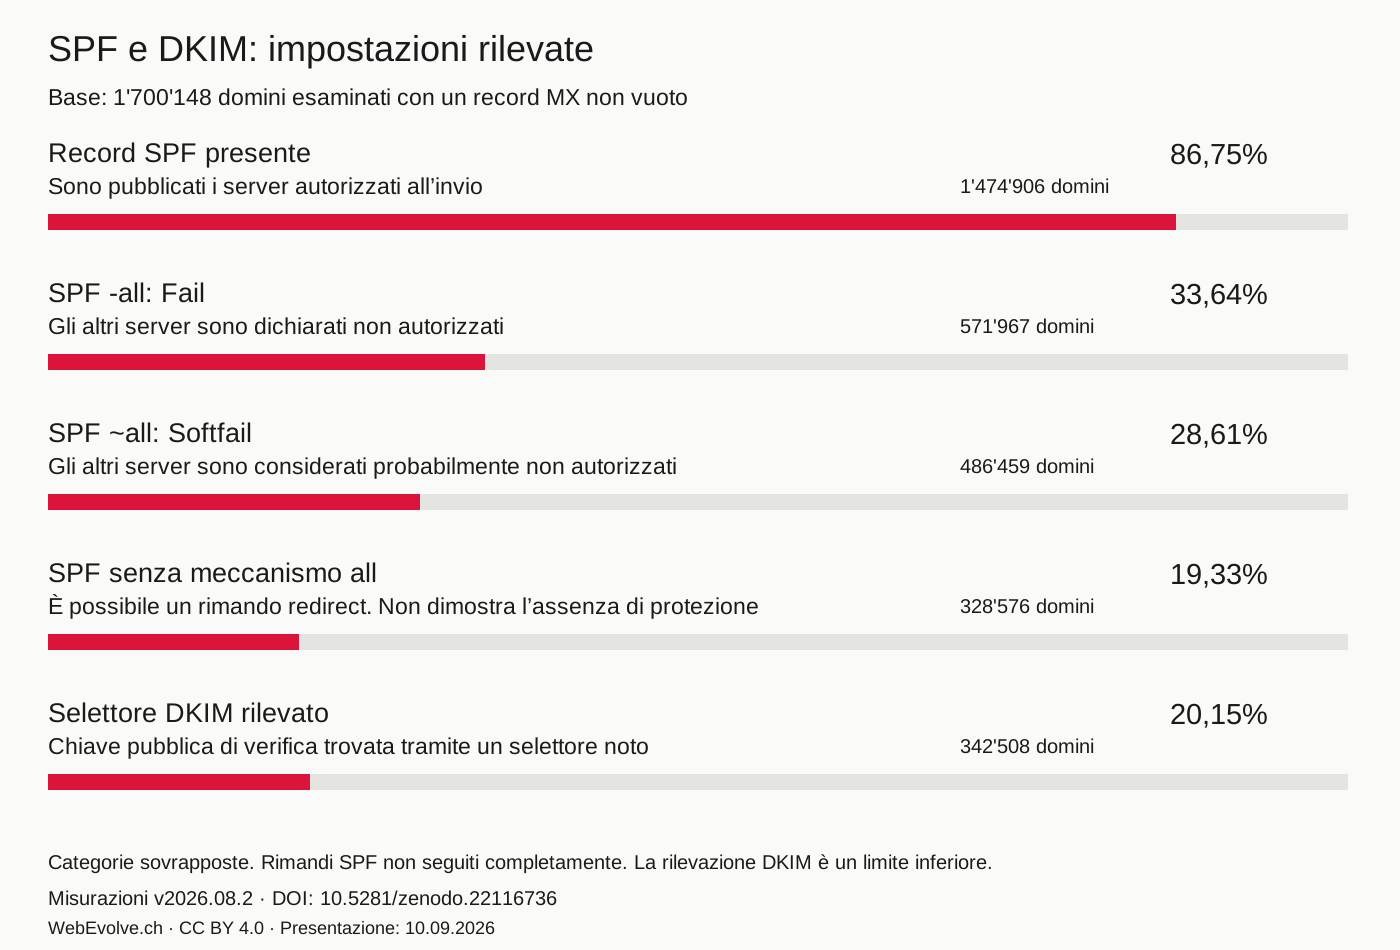
| Record SPF presente | 86,75% | 1'474'906 | 1'700'148 | configurati per ricevere e-mail | Record rilevato. I rimandi ad altri elenchi SPF non sono stati verificati completamente. |
| Selettore DKIM rilevato | 20,15% | 342'508 | 1'700'148 | configurati per ricevere e-mail | Ricerca con nomi conosciuti. Altri record possono non essere stati rilevati. |
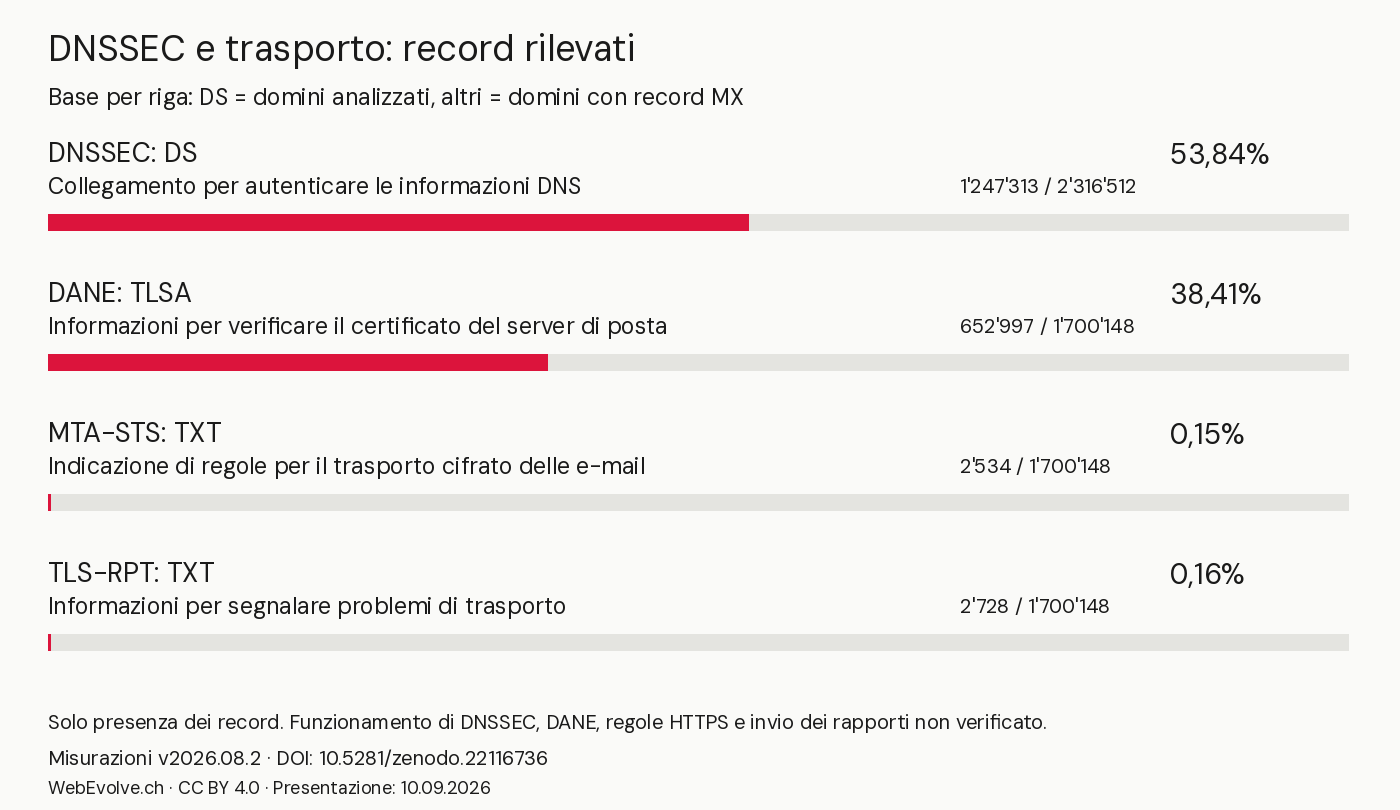
| DNSSEC: record DS per autenticare le informazioni del dominio | 53,84% | 1'247'313 | 2'316'512 | analizzati | Solo presenza del record DNS; nessuna validazione crittografica DNSSEC né verifica funzionale DANE. |